حذّر مكتب أمن المعلومات الألماني، اليوم الجمعة، من استمرار وجود ثغرات أمنية في بعض أجهزة التبريد التجارية التابعة لشركة «دانفوس» الدنماركية، وذلك في ظل تصاعد الهجمات الإلكترونية التي استهدفت أنظمة التبريد بعدد من الدول الأوروبية خلال الفترة الأخيرة.
وأوصى المكتب، في تنبيه أمني نشره عبر موقعه الإلكتروني، بضرورة فصل هذه الأنظمة عن شبكة الإنترنت كلما أمكن ذلك، أو تأمين الاتصالات المرتبطة بها باستخدام شبكة افتراضية خاصة (VPN)، تفادياً لاستغلال الثغرات التقنية من طرف القراصنة.
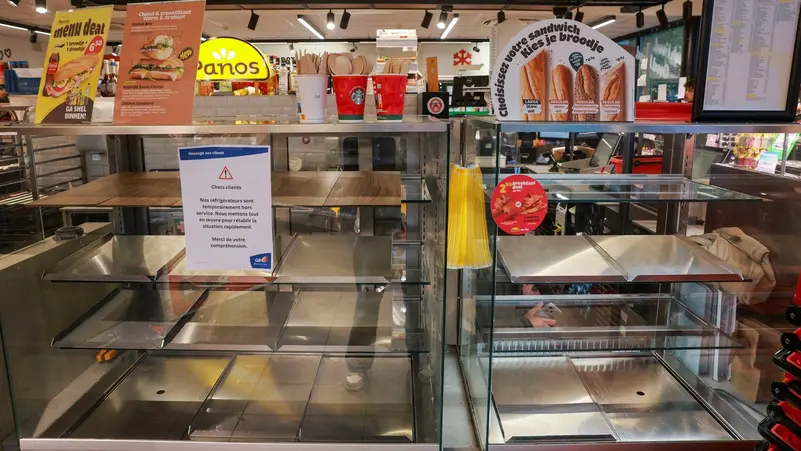
ويأتي هذا التحذير عقب سلسلة هجمات إلكترونية استهدفت، الأسبوع الماضي، متاجر كبرى في عدد من الدول الأوروبية، وطالت أنظمة الثلاجات والمجمدات، من السويد وصولاً إلى بلجيكا، ما تسبب في اضطرابات تشغيلية وأجبر بعض المتاجر على التخلص من كميات من المواد الغذائية بسبب تعطل أنظمة التبريد.
وتعيد هذه الهجمات إلى الأذهان حادثاً إلكترونياً مماثلاً شهدته فرنسا خلال الشهر الماضي، حيث تعرضت أنظمة تبريد لهجمات استهدفت بنيتها التقنية، في سياق تزايد المخاطر المرتبطة بالأجهزة الصناعية المتصلة بالإنترنت.
وبحسب المعطيات المتوفرة، فإن بعض وحدات التبريد المتضررة تعتمد على تقنيات التحكم في درجات الحرارة التي تطورها شركة «دانفوس»، وهي الشركة التي ارتبط اسمها أيضاً بالهجوم الإلكتروني الذي استهدف أنظمة التبريد في فرنسا.
ودعا مكتب أمن المعلومات الألماني مسؤولي أمن تكنولوجيا المعلومات إلى التأكد من تثبيت التحديثات البرمجية التي توفرها الشركات المصنعة، لكنه نبه في المقابل إلى أن «دانفوس» لم تطرح حتى الآن تحديثات كافية لمعالجة جميع الثغرات التي يمكن أن تستغل في هذه الهجمات.
وشدد المكتب على أن تثبيت التحديثات وحده لا يشكل ضمانة كاملة ضد المخاطر المستقبلية، إذ يمكن أن تظهر ثغرات أمنية جديدة في أي وقت، مؤكداً ضرورة عدم إتاحة أنظمة التحكم الصناعية بشكل مباشر عبر الإنترنت.
وفي السياق ذاته، كانت الولايات المتحدة الأمريكية قد أصدرت الأسبوع الماضي تحذيراً مماثلاً بشأن وجود مخاطر إلكترونية تهدد أنظمة التبريد، ما يعكس تنامي القلق الدولي من استهداف البنية التحتية الصناعية والتجارية، وما قد يترتب عن ذلك من انعكاسات على سلامة المنتجات الغذائية واستمرارية الخدمات.
التعليقات مغلقة.